Lỗ hổng PHP CVE-2026-109618: 2 lỗi 9,2 điểm cho phép chiếm máy chủ không cần đăng nhập
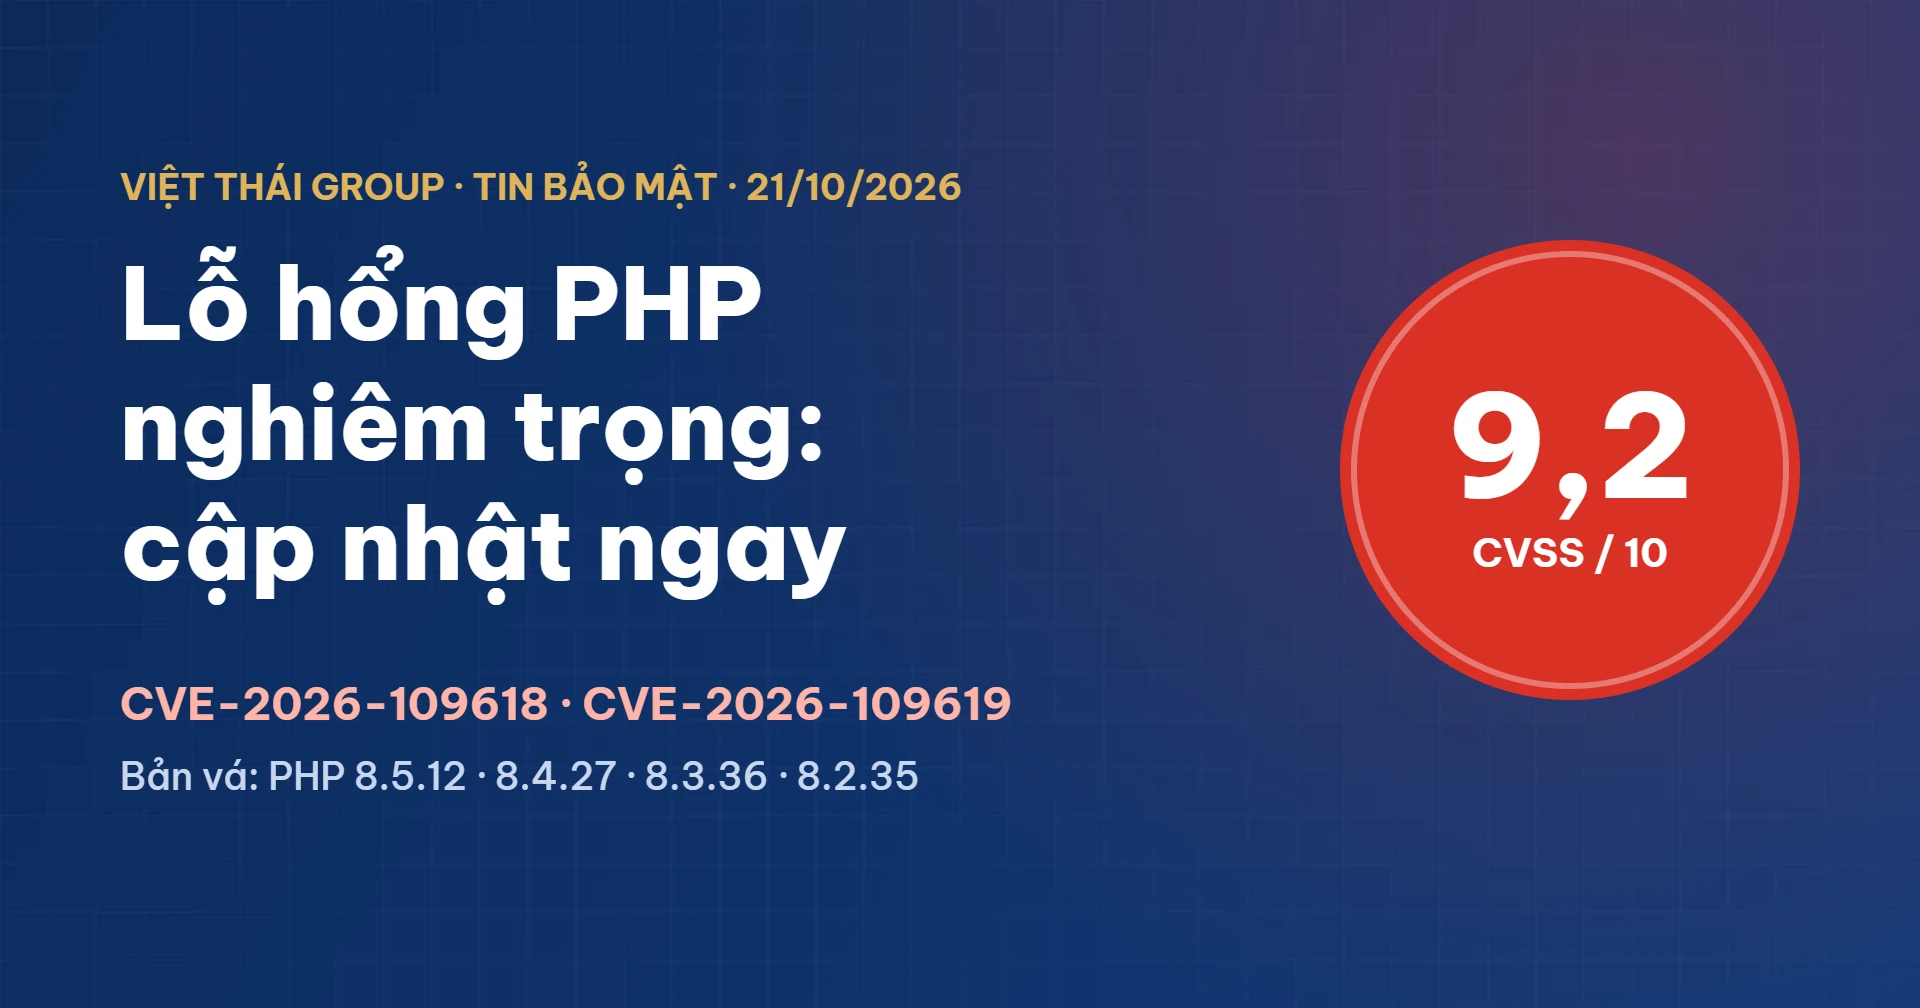
Hai lỗ hổng PHP nghiêm trọng mang mã CVE-2026-109618 và CVE-2026-109619, cùng chấm 9,2/10 điểm, cho phép kẻ tấn công chạy mã trên máy chủ web mà không cần đăng nhập. Nhóm phát triển PHP đã phát hành bản vá ngày 21/10/2026; các tổ chức bảo mật quốc tế khuyến cáo cập nhật khẩn cấp, ngoài chu kỳ bảo trì thông thường.
PHP là ngôn ngữ chạy phía máy chủ của phần lớn website hiện nay, trong đó có toàn bộ website WordPress, WooCommerce và nhiều phần mềm quản lý doanh nghiệp. Vì vậy, lỗ hổng PHP lần này được giới bảo mật xếp vào nhóm sự cố có phạm vi ảnh hưởng rộng nhất năm 2026.
Lỗ hổng PHP CVE-2026-109618 và CVE-2026-109619: chuyện gì đã xảy ra?
Theo thông báo chính thức của PHP, các phiên bản PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35 được phát hành ngày 21/10/2026, vá hai lỗi cho phép thực thi mã từ xa không cần xác thực (RCE). Đây là loại lỗi nguy hiểm bậc nhất: kẻ xấu chỉ cần gửi yêu cầu được dựng sẵn tới website là có thể điều khiển máy chủ.
| Mã lỗi | Bản chất | Điểm CVSS v4 |
|---|---|---|
| CVE-2026-109618 | Hỏng bộ nhớ khi PHP dừng xử lý giữa chừng vì hết bộ nhớ (out-of-memory) | 9,2 – Nghiêm trọng |
| CVE-2026-109619 | Dùng lại vùng nhớ đã giải phóng do trạng thái của yêu cầu trước còn sót lại trong tiến trình PHP | 9,2 – Nghiêm trọng |
Nói đơn giản, lỗi thứ nhất xảy ra khi PHP “bỏ dở” một yêu cầu vì hết bộ nhớ và để lại dữ liệu lỗi; lỗi thứ hai xảy ra khi một tiến trình PHP phục vụ nhiều lượt truy cập liên tiếp và vô tình dùng lại dữ liệu đã bị xoá. Kẻ tấn công lợi dụng cả hai tình huống này để chèn và chạy mã của họ.
Diễn biến: lỗ hổng bị lộ trước ngày công bố
- 20/10/2026: thông tin về hai lỗ hổng bị rò rỉ ra ngoài trước lịch công bố phối hợp.
- 21/10/2026: PHP phát hành bản vá cho cả bốn nhánh đang được hỗ trợ. Cơ quan ứng cứu sự cố máy tính của Liên minh châu Âu CERT-EU phát cảnh báo cùng ngày.
- 21-22/10/2026: nhiều đoạn mã khai thác mẫu (PoC) được công bố; các hãng bảo mật ghi nhận hàng loạt lượt dò quét và thử tấn công nhắm vào website PHP.
Hãng bảo mật Rapid7 trong phân tích ngày 22/10 khuyến nghị cập nhật “trên cơ sở khẩn cấp, ngoài chu kỳ vá lỗi thông thường”. CERT-EU nhận định các cuộc tấn công thực tế nhiều khả năng đã diễn ra.
Phiên bản và máy chủ nào bị ảnh hưởng?
Lỗ hổng PHP này ảnh hưởng tới mọi cách chạy PHP phổ biến: Apache mod_php (nguy cơ cao nhất), PHP-FPM với Nginx, php-cgi, FrankenPHP và LiteSpeed.
| Nhánh PHP | Bị ảnh hưởng | Cập nhật lên |
|---|---|---|
| PHP 8.5 | Trước 8.5.12 | 8.5.12 |
| PHP 8.4 | Trước 8.4.27 | 8.4.27 |
| PHP 8.3 | Trước 8.3.36 | 8.3.36 |
| PHP 8.2 | Trước 8.2.35 | 8.2.35 |
| PHP 8.1, 8.0, 7.4 trở xuống | Đã hết hỗ trợ, không có bản vá chính thức | Nâng cấp lên nhánh còn hỗ trợ |
Đáng lo nhất là các website cũ còn chạy PHP 7.4 hoặc 8.0, vốn khá phổ biến ở doanh nghiệp nhỏ tại Việt Nam. Những website này không có bản vá và cần được nâng cấp phiên bản PHP. Xem thêm hướng dẫn chọn phiên bản PHP cho WordPress.
Chuyên gia khuyến cáo gì với lỗ hổng PHP lần này?
Các khuyến cáo từ PHP, CERT-EU và Rapid7 thống nhất ở mấy điểm sau:
- Cập nhật ngay lên PHP 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35. Đây là cách xử lý duy nhất triệt để.
- Khởi động lại dịch vụ PHP (PHP-FPM, LSPHP, Apache) sau khi cập nhật, để tiến trình cũ không còn chạy.
- Chưa vá được thì cô lập ứng dụng khỏi Internet; các biện pháp tạm như chỉnh memory_limit, post_max_size chỉ giảm chứ không loại bỏ rủi ro.
- Rà soát dấu hiệu xâm nhập từ ngày 20/10: tài khoản quản trị lạ, tệp PHP mới trong thư mục tải lên, chuyển hướng bất thường. Nếu đã bị nhiễm, xem cách khôi phục WordPress bị hack.
- Giữ bản sao lưu sạch ở nơi tách biệt máy chủ, theo hướng dẫn sao lưu WordPress.
Chủ website WordPress có thể tự kiểm tra phiên bản PHP tại Công cụ → Tình trạng trang web → Thông tin → Máy chủ, hoặc hỏi trực tiếp nhà cung cấp hosting.
Khách dùng hosting Việt Thái Group: đã được vá
Toàn bộ website trên hosting do Việt Thái Group quản lý đã chạy PHP 8.5.12, bản đã vá cả CVE-2026-109618 và CVE-2026-109619, ngay sau khi PHP phát hành ngày 21/10/2026. Khách hàng không cần làm gì thêm.
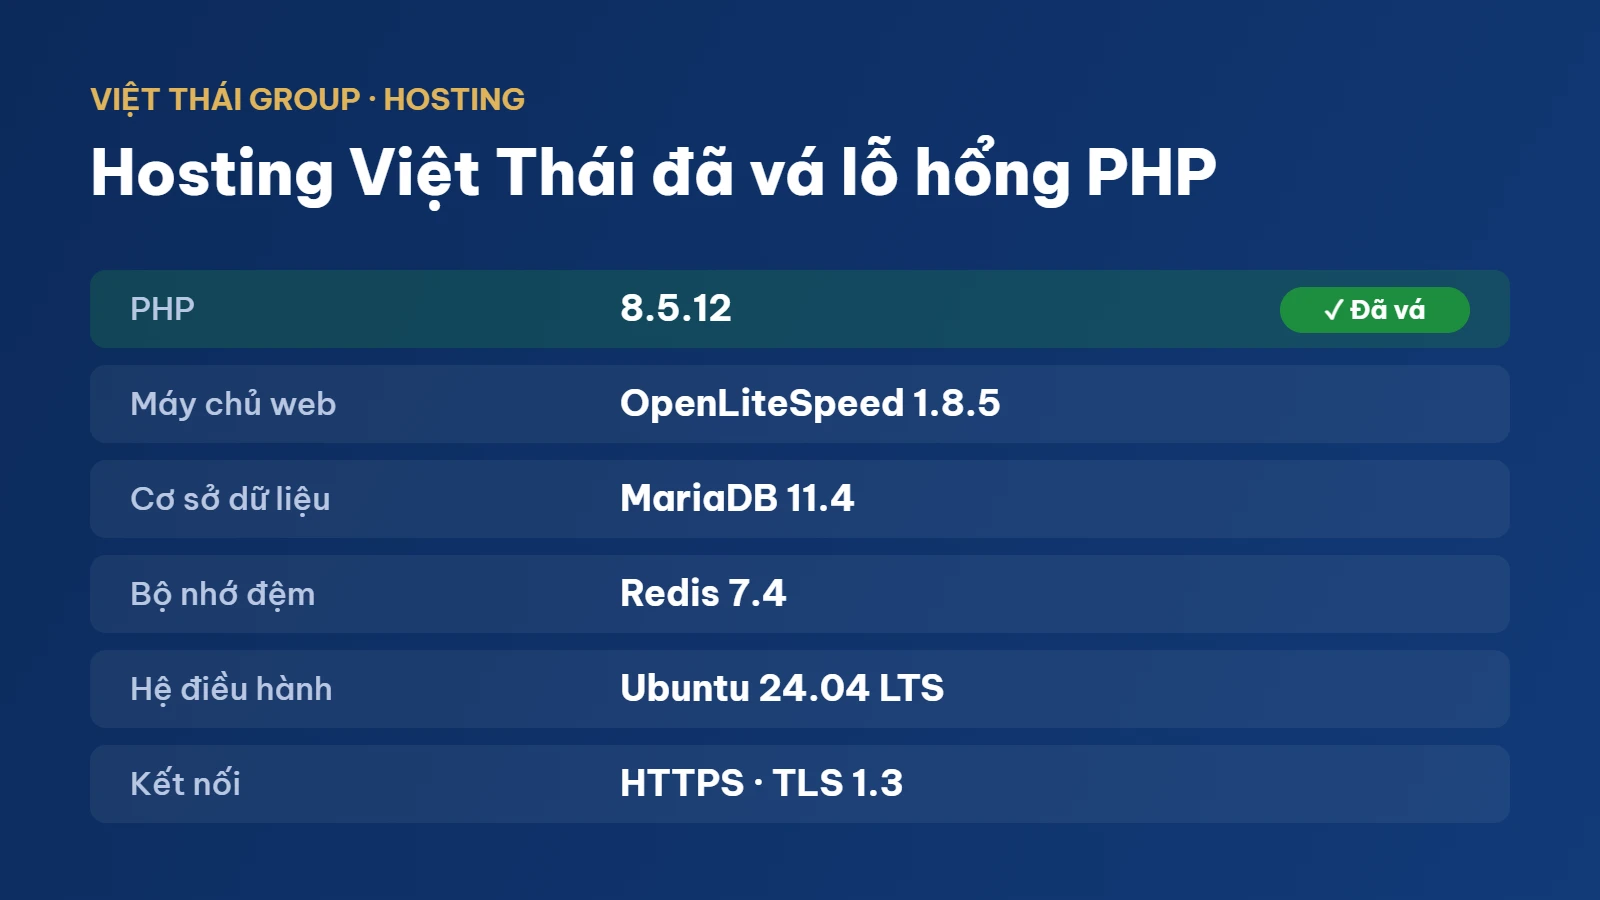
Nền tảng máy chủ hosting Việt Thái Group hiện dùng:
| Thành phần | Phiên bản |
|---|---|
| Ngôn ngữ PHP | PHP 8.5.12 (đã vá CVE-2026-109618, CVE-2026-109619) |
| Máy chủ web | OpenLiteSpeed 1.8.5 |
| Cơ sở dữ liệu | MariaDB 11.4 |
| Bộ nhớ đệm | Redis 7.4 |
| Hệ điều hành | Ubuntu 24.04 LTS |
| Kết nối | HTTPS, TLS 1.3 |
Doanh nghiệp đang dùng hosting nơi khác nên hỏi nhà cung cấp hai câu: máy chủ đã lên bản PHP đã vá chưa, và đã khởi động lại dịch vụ PHP chưa. Tìm hiểu thêm về bảo mật WordPress.
Kiểm tra website của bạn miễn phí
Không chắc website đang chạy bản PHP nào? Gọi hotline/Zalo 0941 388 887, Việt Thái Group kiểm tra và tư vấn cập nhật cho bạn.
Kết luận về lỗ hổng PHP CVE-2026-109618 và CVE-2026-109619
Hai lỗ hổng PHP 9,2 điểm, bị lộ trước ngày công bố và đã có mã khai thác công khai, khiến mọi website PHP chưa cập nhật đứng trước nguy cơ bị chiếm quyền máy chủ. Cách xử lý duy nhất là nâng lên PHP 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35 rồi khởi động lại dịch vụ PHP. Website trên hosting Việt Thái Group đã được cập nhật.
Câu hỏi thường gặp về lỗ hổng PHP CVE-2026-109618
Lỗ hổng PHP CVE-2026-109618 nguy hiểm đến mức nào?
Rất nghiêm trọng: 9,2/10 điểm CVSS, cho phép chạy mã trên máy chủ mà không cần đăng nhập. Mã khai thác mẫu đã được công bố.
Website WordPress của tôi có bị ảnh hưởng không?
Có, nếu máy chủ đang chạy PHP chưa cập nhật lên 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35. WordPress chạy trên PHP nên chịu chung rủi ro.
Cập nhật plugin bảo mật có chặn được lỗ hổng này không?
Không chắc chắn. Lỗi nằm trong lõi PHP, có thể bị khai thác trước khi mã WordPress chạy. Cách xử lý đúng là cập nhật PHP.
Website chạy PHP 7.4 thì phải làm sao?
PHP 7.4, 8.0 và 8.1 đã hết hỗ trợ, không có bản vá chính thức. Cần nâng cấp lên nhánh PHP còn hỗ trợ, kiểm tra tương thích giao diện và plugin trước khi chuyển.
Khách dùng hosting Việt Thái Group có cần làm gì không?
Không. Mọi website trên hosting Việt Thái Group đã chạy PHP 8.5.12, bản đã vá cả hai lỗ hổng.